大模型技术深度扎根于国家关键基础设施、重要金融结算系统以及尖端科研涉密专网的历史进程中,数据主权与算法核心资产的安全底线已经演变为具有决定性意义的系统工程课题。在过去长期的信息化建设思维定势下,不少单位普遍抱有一种盲目的安全幻觉,认为只要将大模型服务器置于不连外网的物理断网(Air-gapped)专网内部,便足以隔绝一切网络威胁与机密泄露风险。
然而,近年来数起重大涉密安全事故与高对抗性攻防实测警示业界,物理断网仅仅阻断了来自公共互联网的外部黑客远端入侵,却对潜伏在专网内部的高权限运维特权内鬼窃取、外包开发团队私自拷贝以及供应链固件恶意篡改毫无招架之力。一个凝聚了企业海量行业高密数据精调、蕴含数千万商业机密或国家战略推演知识的大模型权重文件,其物理形态本质上只是一组存放在本地磁盘阵列上的浮点二进制文件。一旦具有底层运维权限的特权人员利用设备巡检或系统升级窗口,通过未授权移动介质将数张存储卡或固态硬盘带出机房,企业的核心数字资产将在瞬间全量失窃。
如何在确保大模型在物理隔离专网内保持高效、低延迟推理运行的同时,实现算法权重资产在任何非受信状态下均不可被读取、不可被导出、不可被逆向,成为了国家关键信息基础设施构建自主可控智能化防线的当务之急。
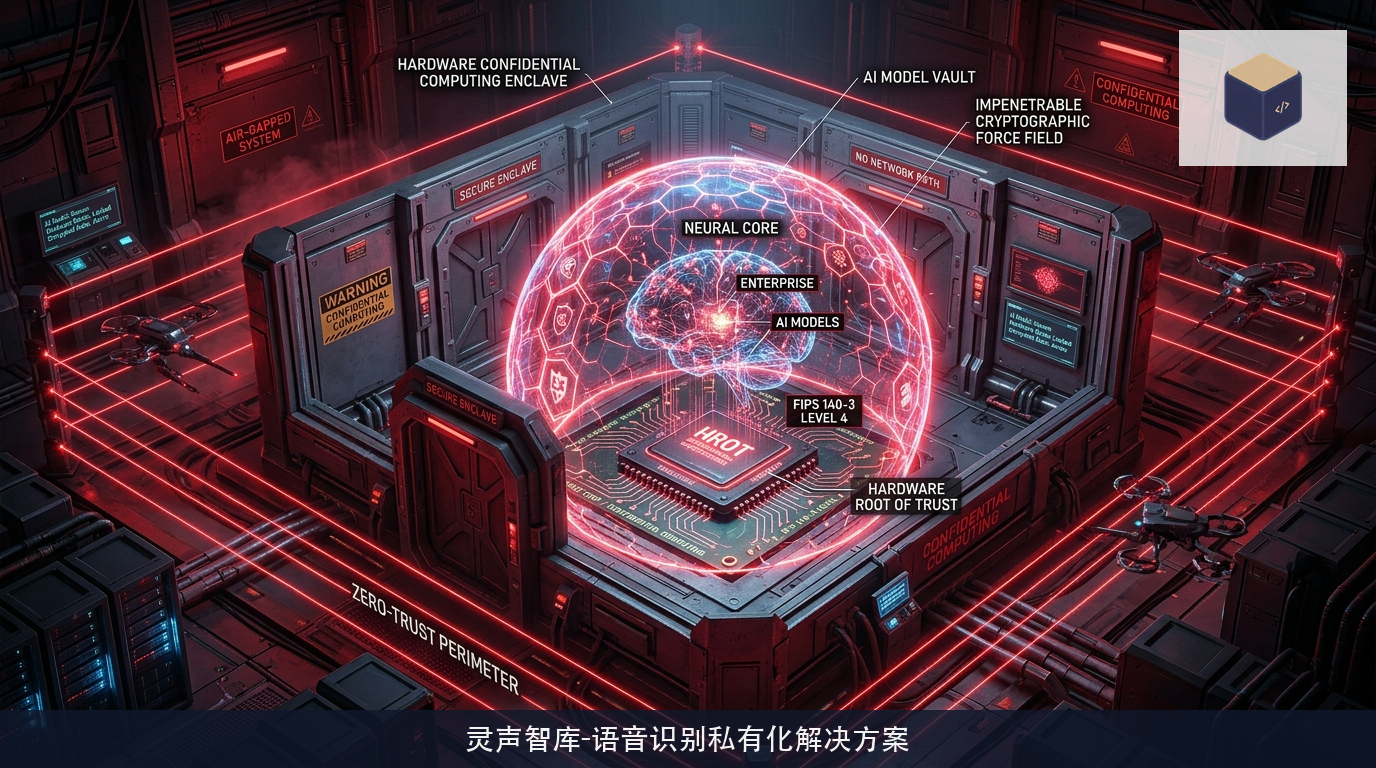
硬件根信任与引导链逐级完整性度量机制
构筑真正不可逆向的模型资产防御体系,安全防线必须深植于物理服务器最底层的硅基硬件中,绝不能寄托于随时可能被内核提权漏洞绕过的纯应用层软件防护手段。
这套立体防御体系从服务器主板通电上电的第一个时钟周期即刻启动介入:
系统构建了基于硬件可信平台模块(TPM 2.0)或国产安全密码芯片的物理硬件信任根(Root of Trust)。在主板通电瞬间,固化在安全芯片内部的只读启动代码(Boot ROM)首先获取总线控制权;
该代码对主板的基本输入输出系统(BIOS/UEFI)固件展开强加密散列完整性校验。唯有计算得出的哈希指纹与芯片制造时安全烧录的签名基线完全匹配,系统控制权才被准许移交至BIOS;
随后,BIOS对操作系统的引导加载程序(Bootloader)展开逐级签名校验,引导程序再对宿主操作系统内核、硬件加速卡驱动程序以及底层虚拟化容器运行时的数字签名进行链式度量验证;
在这条环环相扣的安全引导链(Secure Boot Chain)中,任何一个底层组件遭到非授权篡改、被挂载恶意调试钩子或加载了未经签名的内网嗅探模块,安全芯片将立即判定硬件环境处于非受信状态,彻底拒绝向外释放任何模型解密密钥,从而从根源上粉碎了攻击者试图通过定制恶意操作系统内核窃取算力卡显存镜像的企图。
机密计算硬件安全飞地与算力核心微码即时加解密
当底层操作系统与推理运行时完成可信引导后,核心算法权重的安全防御全面接管至机密计算硬件安全飞地(Hardware Enclave)。
在常规的服务器架构中,只要拥有系统的最高超级管理员权限(Root),运维人员便可以通过挂载调试工具(如GDB)、读取Linux内核物理内存映射文件(/dev/mem)或通过PCIe总线协议分析仪,直接截获驻留在显存与系统内存中的未加密明文模型张量。
硬件机密计算技术(Confidential Computing)从处理器微架构层面构建了一座物理不可见的硬件防护堡垒:
所有的核心大模型权重在完成训练封装后,必须通过企业核心物理硬件安全模块(HSM)使用国密标准算法(如SM4-GCM)进行端到端高强度密文打包。存储在磁盘阵列上的模型文件,从外部审视完全是无规律的高熵伪随机噪声;
在推理引擎服务启动阶段,CPU与GPU芯片内部的机密计算硬件管理单元接管执行权。服务器通过加密远程证明协议向本地物理隔离的内网硬件密钥管理集群证明自身硬件飞地环境的完整性与纯净度,密钥中心通过物理专线端到端加密通道,将模型解密临时会话密钥直接注入处理器的安全硬件寄存器中,整个密钥注入过程对宿主操作系统的内核与驱动程序完全透明不可见;
在实际的张量前向计算过程中,解密算子深嵌于计算芯片内部的微码处理管线中。密文数据流自硬盘读取进入系统内存,经由PCIe总线送入计算卡,仅在进入计算核心流水线前的最后一级片上高速缓存(L2 Cache)中进行单周期线速即时硬件解密;计算完成后的特征激活值与输出结果再次被硬件自动加密回写至片外显存;
这意味着,无论是在主板总线物理引脚上,还是在操作系统的内存Dump镜像中,传输与存储的始终是牢不可破的高强度密文。即便内部人员拆开服务器物理外壳并使用高精度逻辑分析仪探测物理线路,也无法捕获任何明文权重片段。
物理接口电信号熔断与运维行为无感画像闭环
除了芯片级的严密计算隔离,针对智算中心物理接触环境与操作行为的立体风控同样是构筑内网安全纵深的必备拼图。
在全离线专网智算机房内部,全方位的物理管控与操作审计机制全面落地:
在物理硬件层面,承载大模型核心资产的服务器机柜均加装微动防拆入侵感知传感器与物理防护闭锁。服务器主板空闲的USB调试口、串口与外置插槽在固件与物理电气层面被实施永久性熔断阻断;一旦机箱检测到未经流程审批的异常物理位移、开盖或震动,内置的硬件自毁电路将在毫秒级执行安全密钥清零(Zeroization),确保设备即便在物理遗失极端场景下也只能成为一块无法读取的硅片砖块;
在运维操作层面,全面废止单人特权控制台登录机制,严格落实门限秘密共享多方授权协议(Multi-party Threshold Authorization)。任何涉及模型服务启停、配置变更或日志导出的核心操作,必须由安全管理员、审计合规员与业务主管三方同时在独立物理终端插入动态硬件令牌,方能激活受限的临时运维通道;
在行为审计层面,机房内网部署全离线零信任操作行为分析探针。探针实时抓取运维终端的输入击键特征、指令语义语法树以及跨网段数据吞吐速率,利用本地部署的微型行为异常检测模型对操作员意图展开实时风险度量评分。一旦系统捕捉到高风险指令拼接、批量敏感文件扫描或异常大流量外溢尝试,审计中枢将在0.1秒内强行熔断网络会话,并联动物理机房声光警报系统即刻锁定现场,真正实现了大模型核心资产从底层硅基、软件运行到物理运维的全链路立体纵深防御闭环。