伴随端侧大模型视觉理解与工具调用能力的演进,AI智能体正从浏览器标签页中的信息检索者,大步迈入直接掌控宿主操作系统桌面的自主操作时代。从Anthropic的Computer Use体系到各大科技巨头加速孵化的桌面级自主接管引擎,用户如今仅需口头表达一个复合意图(如“对比本月报销单与发票明细,并将差额生成表格发送给财务主管”),智能体便能自主模拟鼠标点击、激活本地财务软件、提取屏幕表格文本、触发脚本导出,并最终调起邮件客户端完成发送。
然而,当大模型的概率性输出直接与物理真实操作系统的系统调用、文件读写和外联接口无缝咬合时,自动化效率的跃迁立即被伴生而来的毁灭性操作风险蒙上阴影。大模型的本质是基于统计概率的非确定性推断,这意味着在多步嵌套的复杂执行链路中,细微的OCR识别偏差、UI控件层级微变或间接提示词诱导,都可能引发致命的失控:智能体可能误选删除关键业务数据库、向错误联系人发送未脱敏机密、或者在终端输入具有严重副作用的破坏性指令。在允许AI智能体真正接管生产环境之前,系统必须在底层架构上建立起一套兼顾极速推演与绝对确定性控制的安全闭环。
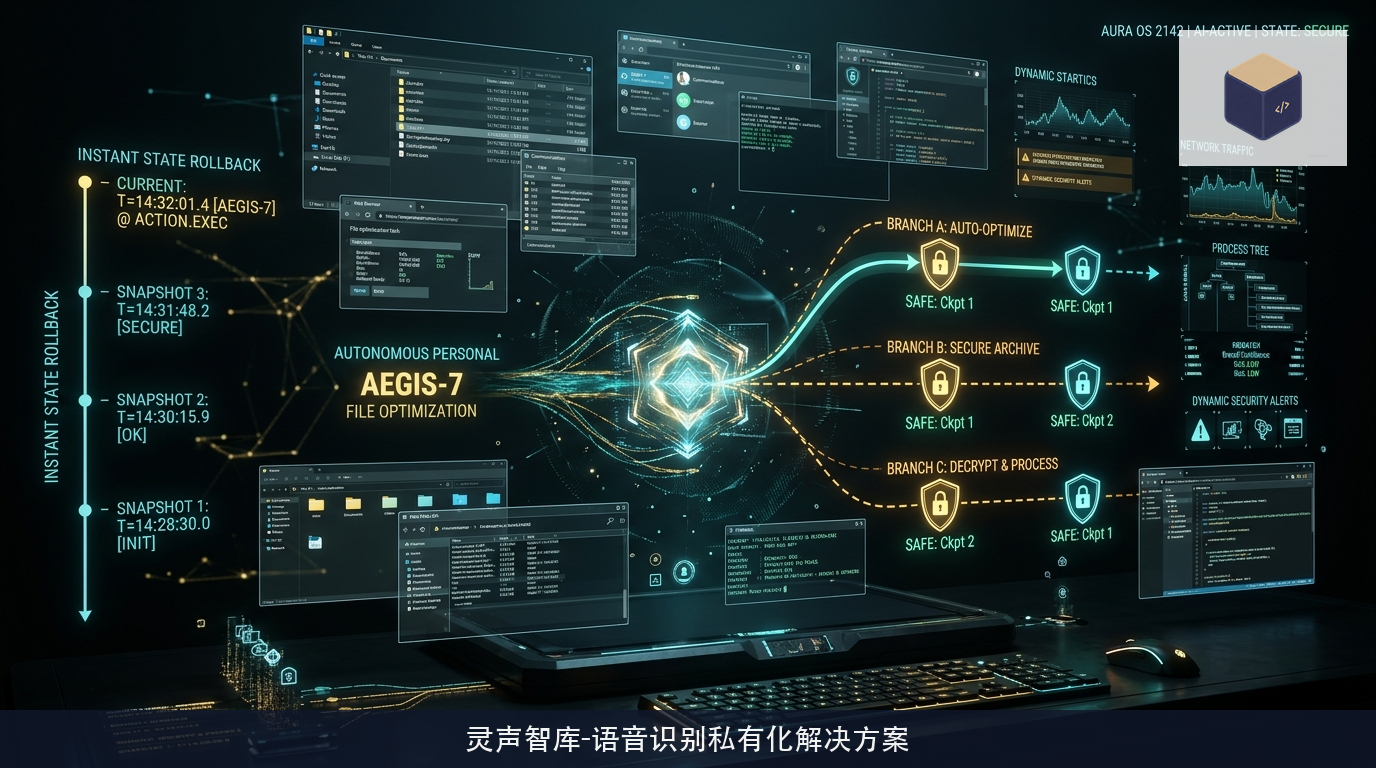
意图投机执行:动作预测分支与影子执行沙箱
在人机协同的理想体验中,用户不希望智能体在每点击一次按钮后都停滞数秒进行长时间的确认等待,更无法忍受系统在复杂任务中频繁弹窗打断工作流。为了在保障安全的同时压制端到端执行延迟,先进智能体系统借鉴了现代CPU超标量微架构中的投机执行(Speculative Execution)哲学。
系统构建了双层动作解耦模型:
前置的意图分析引擎在用户发出粗粒度指令的瞬间,通过轻量级感知网络并行派生出多条潜在的动作预测分支树(Speculative Action Tree);
系统并不直接在主屏幕物理操作系统上直接下发高危的鼠标和键盘事件,而是将预测分支重定向至后台独立运行的微型影子执行沙箱(Shadow Sandbox)。在沙箱内部,操作系统显示服务(如虚拟X11/Wayland显示服务器)与核心受控应用被完整映射;
当智能体在影子环境中以超高帧率模拟操作并完成跨软件数据搬运时,前台界面以透明幽灵投影的形式将即将落地的动作路径直观呈现给用户。只有当用户的多模态动作轨迹(如视线注视确认、轻微语音肯定或无干预滑过)赋予该分支最终确定性置信度时,动作才真正提交至物理宿主环境;
若用户在某一节点轻微摇头或发出“不对”等否定词,调度器瞬间在分支树上剪除错误投机路径,并利用已缓存的中间状态快速回溯至上一有效分叉点,绝不产生无谓的延迟。
这种投机式动作展开将多步软件操作的感知、规划与UI等待时间完全掩盖在后台管线中,使原本迟缓的自动化接管展现出类似资深人类专家极速连招的操作质感。
写时复制快照与秒级事务状态回滚机制
即便引入了多级动作预测,在面对具有持久化副作用(Side Effects)的文件写入、系统设置变更与数据库操作时,任何单一的先验校验都无法达到100%的确定性。一旦智能体在长达几十步的操作链条的第29步发生概念漂移,如何让系统瞬间退回至未受污染的纯净状态,构成了对抗AI不可逆灾难的核心底线。
工业级方案将关系型数据库的ACID事务原理深度移植至操作系统级自动化编排中:
系统在文件系统底层全面结合了基于写时复制(Copy-on-Write, CoW)的高性能快照卷(如Btrfs/ZFS子卷或精简置备的LVM驱动器)。在智能体发起任何批量文件修改、格式转换或脚本编译操作的前1毫秒,底层文件驱动无感打下一个极其轻量级的增量元数据快照;
智能体执行期间的所有磁盘写操作被强行重定向至专用的覆盖层(OverlayFS)。对于被修改的每一份系统配置文件与业务文档,系统在预写日志(WAL)中严密记录着严格可逆的补偿操作(Compensating Actions);
一旦后台多模态安全观察哨探测到执行偏差、断言失败,或者用户通过物理急停快捷键介入中断,系统在50毫秒内触发原子状态回滚(Atomic State Rollback)。覆盖层瞬间剥离,磁盘指针重置回操作前的快照镜像,被修改的文件与系统注册表环境以零数据丢失的代价彻底复原;
对于不可逆的外部网络交互(如HTTP API调用、邮件外发或金融网关请求),系统引入两阶段提交(2PC)协议:智能体只能在第一阶段完成请求预生成并持有事务锁,最终外发必须由安全代理向用户弹出独立的确定性数字签名确认,彻底杜绝静默越权。
这种机制赋予了智能体极高的试错宽容度,即便模型在复杂命令行交互中遭遇未知边界异常,系统也能像时间倒流一般瞬间抚平破坏痕迹。
多模态反思检验器与确定性指令白名单熔断
在纵深防御的最外层,防范外部恶意提示词注入与智能体自我强化死循环,依赖于硬编码的确定性控制核心。在过去的惨痛教训中,完全依赖大模型自身进行“自我反思”已被证实具有严重的自欺欺人属性——一个已经被恶意文档攻击绕过的模型,无法在其自身的二次判定中准确识别出自身的受控状态。
现代架构在系统调用与网络协议栈底层设立了完全独立于主推理模型的独立仲裁节点:
仲裁节点内置了基于严格有限状态机(FSM)的确定性指令白名单。配合Linux seccomp-bpf过滤器,任何试图调用直接格式化、未授权用户提权、或者探测特定内网高危端口的系统调用,在内核态探针层遭遇无条件直接丢弃,从物理上剥离大模型通过自然语言编造解释来绕过底层规则的可能性;
并行的轻量多模态校验器对屏幕前后的视觉像素差异进行语义熵值测算。如果在无明确用户授权的背景下,屏幕画面突然剧烈跳变至未知的系统控制面板,校验器会即刻拉响异常警报并封锁操作队列;
在资源消耗维度,系统借助cgroups v2为智能体进程树设立严格的CPU配额与内存墙,防止其在陷入逻辑死循环时耗尽宿主机资源导致系统假死。通过将意图投机的高效、快照回滚的容错以及内核硬拦截的确定性紧密咬合在一起,系统接管类Agent终于跨越了从实验室玩具迈向严苛工业级生产力的鸿沟,在浩瀚复杂的操作系统天地中稳健施展出强大的自动化生产力。