伴随大模型逻辑推理与环境交互能力的突飞猛进,AI智能体(Agent)正在不可逆转地跨出只说不做的文本对话框,演变为能够自主操控真实生产系统的数字接管者。通过调用操作系统底层API、模拟鼠标键盘事件接管图形界面、编写并执行运维脚本,系统接管类智能体展现出了惊人的复杂任务自动化潜能。
然而,一旦将这类具备强大自主执行权的实体引入企业级生产专网、涉密数据库与金融清算系统中,一个长期被忽视的幽灵便如影随形——执行过程的不确定性灾难。在长链条自主规划中,大模型固有的逻辑漂移、外部环境的动态扰动以及潜在的间接提示词注入(Prompt Injection),极易诱发致命的不可逆破坏行为:例如误删生产核心数据库、执行未经验证的高危网络策略变更,或者在遭遇异常死锁时陷入狂乱的无限重试死循环。
单纯依靠在提示词中苦口婆心地告诫模型切勿犯错在真实的对抗环境中脆弱得不堪一击。工业级系统控制必须从计算机系统底层寻求刚性约束,通过引入现代微处理器经典的意图投机执行(Speculative Execution)理念,结合操作系统级写时复制(Copy-on-Write, CoW)状态快照与全拦截式系统调用审计,为自主智能体筑起一道牢不可破的确定性控制防线。
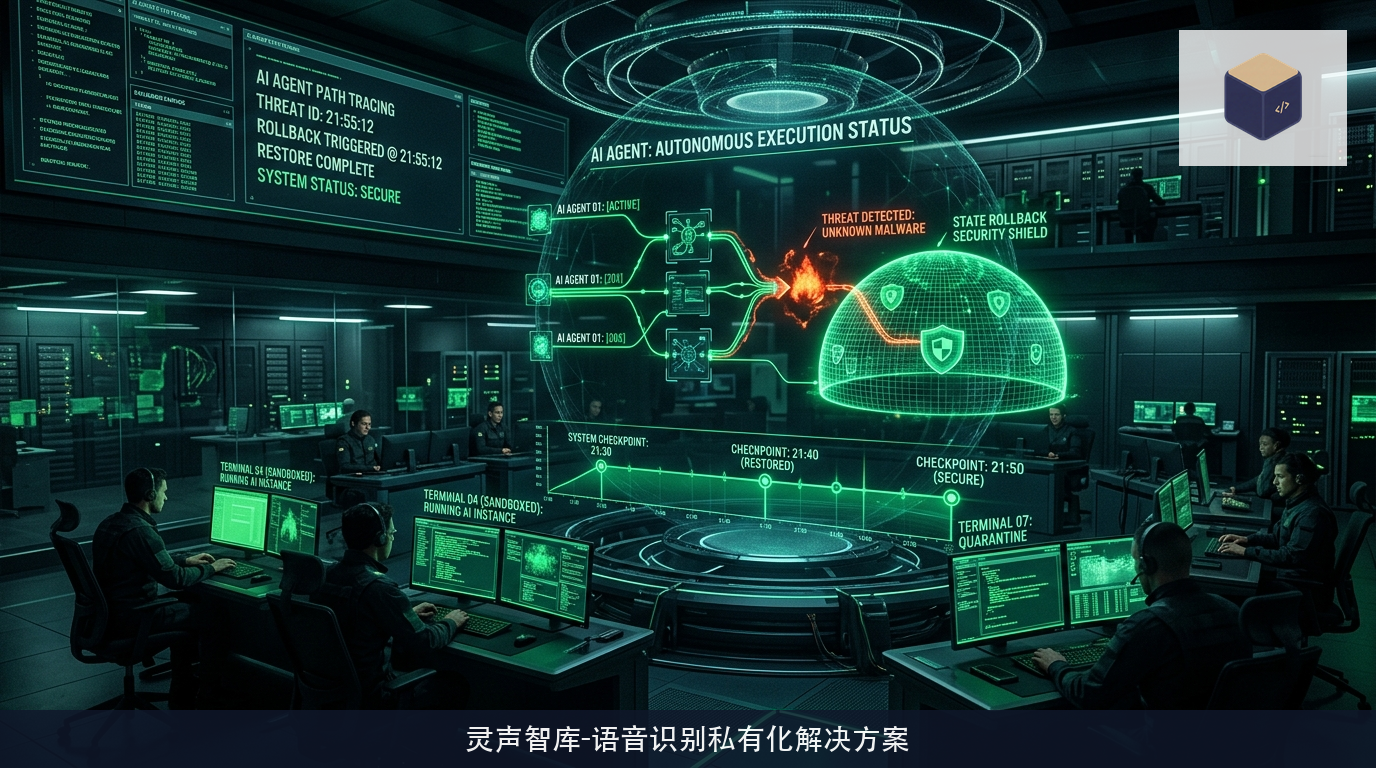
软件定义的确定性鸿沟:自主规划随机性与生产环境零容忍
在现代工业软件工程的基石中,高可用生产环境崇尚的是绝对的确定性与可预期性。任何变更均需经过静态代码审查、灰度发布验证与严格的回滚预案演练。而大语言模型的本质却是一个基于概率分布的自回归采样机器,这种天生的随机探索特性与生产环境的零容忍纪律构成了不可调和的结构性冲突。
在多步复杂业务接管中,智能体通常需要连续做出十几个甚至上百个递进式操作决策。在这一漫长决策链条中,前一步操作的局部结果往往会动态重塑下一步决策的输入语境。当智能体在第10步遭遇了预料之外的文件锁冲突时,如果系统缺乏底层事务回滚能力,智能体很可能在尝试自愈的过程中盲目执行强制清空命令,引发灾难性的级联数据损毁。
更为棘手的是外部现实物理世界的不可逆性。计算机系统内部的操作可以大致划分为两类:一类是纯粹的内部状态变更(例如在本地磁盘创建临时文件、修改私有环境变量),这类行为原则上具备可逆恢复的前提;另一类则是外部状态交互(例如向外部API发送不可撤销的资金划拨请求、向物理工业PLC下发阀门关闭指令),这类行为一旦发生便产生不可逆的物理后果。系统架构必须在智能体接触任何真实操作之前,在时间与空间维度对其建立绝对的管控屏障。
写时复制快照与投机沙箱内部的拟真推演流水线
化解不确定性风险的有效工程架构,是借鉴现代分布式数据库的事务隔离级别,为智能体的每一次自主规划推行投机执行沙箱机制(Speculative Sandboxing)。
在智能体决定执行一组高危操作前,底层宿主机调度器并不直接在生产物理机上放行指令,而是依托微虚拟化(如Firecracker)与现代化文件系统(如Btrfs/ZFS)的写时复制(CoW)原语,在亚毫秒级时间内为当前操作系统状态派生出一个轻量级的原子快照实例:
在这个与生产环境完全镜像隔离的投机沙箱内部,智能体被允许全速执行其规划的一整套复杂操作序列。它可以在沙箱里自由敲击Shell命令、修改模拟配置文件乃至编译执行自动化代码。由于底层采用了写时复制机制,沙箱内部产生的所有脏数据写入完全被限制在独立的差异增量块(Delta Blocks)中,对宿主机生产底层不产生哪怕一个比特的真实污染。
在投机执行期间,系统在后台并联启动自动化验证器(Post-condition Verifier)。该验证器并不依赖智能体自身的自吹自擂,而是根据预先设定的断言规则库,严密扫描沙箱内部执行完毕后的系统终态:检查关键服务端口是否存活、核心数据表结构是否完整、系统日志是否出现未捕获的严重Panic异常。只有当所有硬性断言检查全部宣告通过时,事务协调器才执行原子级的提交操作(Commit),将增量差异合并至真实生产环境;一旦检测到任何一条断言失败,整个沙箱瞬间被原地销毁并闪电回滚,将系统状态无损复原至执行前的纳秒快照点。
不可逆系统调用的内核态拦截与人类协同确认断言
然而,对于那些天生无法在沙箱内部虚拟回滚的外部交互行为(如调用外部支付网关、修改不可撤销的网络路由表),单纯依赖事后快照回滚显得无能为力。系统必须在行为发生的前一纳秒,在内核深处构筑一道绝对的拦截门闸。
技术团队在此处深度集成了Linux内核的eBPF与seccomp-bpf系统调用沙盒过滤器。系统为智能体执行进程预先注入严密的系统调用白名单矩阵。当智能体尝试通过系统底层发起特定网络连接(如调用外部未注册IP的REST接口)或者尝试向硬件底层下发设备控制原语时,内核态探针在CPU切换至核心特权指令的前夕瞬间触发软中断,将该系统调用强制挂起并冻结智能体进程上下文。
此时,系统通过安全通信总线向企业人机协同运维中心推送结构化的高危操作阻断工单。工单清晰列明了智能体当下的推演思路、为什么需要调用该外部接口、预期产生的不可逆影响以及完整的历史执行上下文录像。
在人类专家在管控中台完成双人独立数字签名授权前,内核拦截探针绝不放行任何一个数据包通过物理网卡;若人类专家在规定超时窗口内判定该操作存在越权风险并予以否决,内核直接向智能体调用返回操作失败错误码,并协同沙箱引擎触发全量事务回滚。
这种深度融合了投机执行沙箱、CoW秒级快照恢复与内核级硬件断言拦截的立体化控制体系,彻底驱散了系统接管类Agent在现实高危环境中的失控阴云,让前沿智能体在被牢牢锁死的确定性安全轨道中,稳健、从容地释放其前所未有的工程自动化潜能。